
Услуга · Софт-Б
Защищённые вычисления для ИИ
Шифрование диска и канала не защищает данные в момент обработки. Для чувствительной ИИ-нагрузки важно подтвердить среду выполнения до выдачи ключа и сохранить границу доверия на всём маршруте.
Проектируем защиту чувствительных данных и моделей не только при хранении и передаче, но и во время вычисления: с изолированной средой, аттестацией, управлением ключами и проверяемым допуском рабочей нагрузки.
Начнём с задачи, данных и ограничений. Состав решения определим вместе.
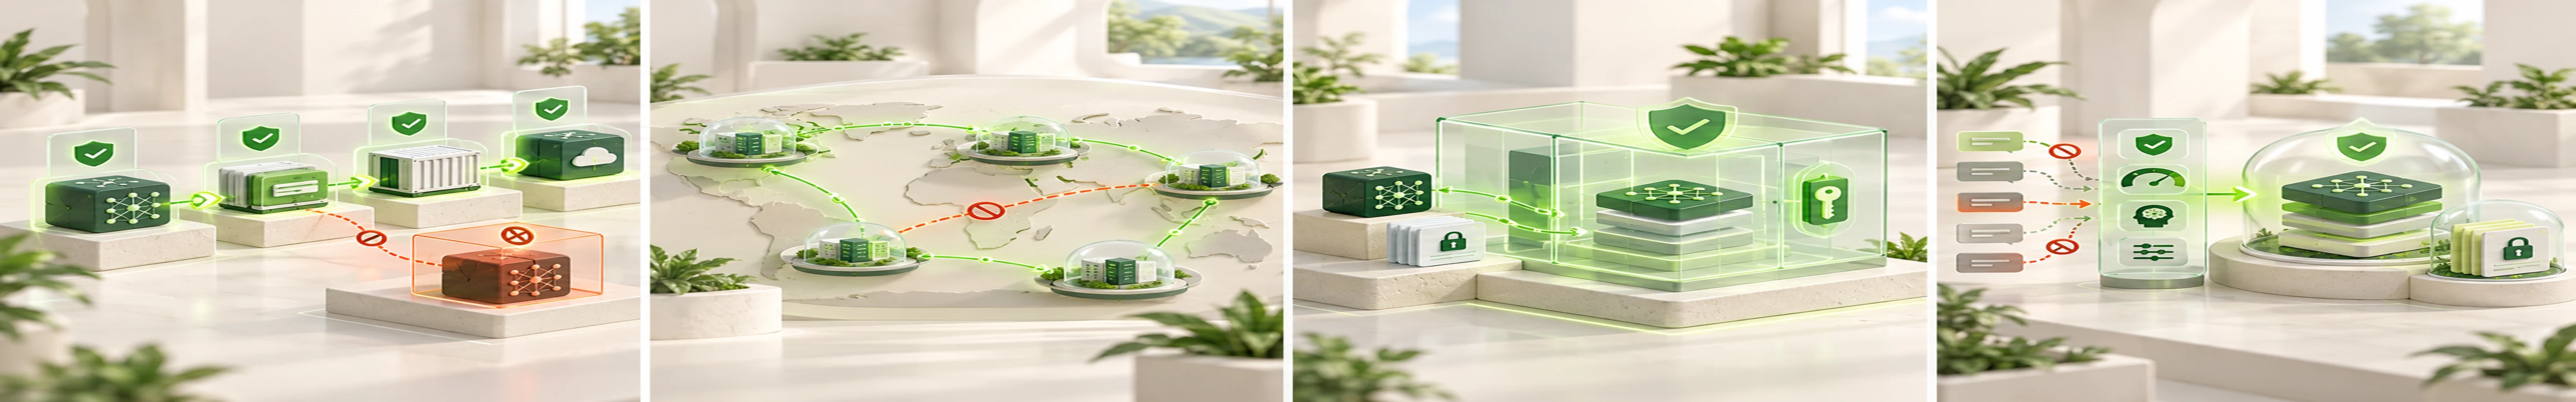
Неожиданное изменение обнаружено.
Иллюстрация принципа работы, не результат проекта клиента.
Интерактивная схема · учебный пример
Как ключ выдаётся только подтверждённой среде
Учебный сценарий: вычислительный образ изменился после обновления и больше не соответствует разрешённому измерению.
Проверить загрузку
Конфигурация и образ сравниваются с разрешённым профилем.
Подтвердить среду
Аттестация проверяется независимым доверенным компонентом.
Управлять ключом
Ключ выдаётся только подтверждённой версии и ограниченному процессу.
Выполнить и отозвать
После обработки результат контролируется, а ключ и сессия завершаются по политике.
Контроль человека. Среда и защита условны; демонстрация не подтверждает свойства конкретной платформы.
01 / Ситуации
Когда это нужно
- 01ИИ обрабатывает коммерческую тайну, персональные или отраслевые данные в облаке, а обычная модель доверия включает операторов платформы и привилегированное ПО.
- 02Модель или набор данных нельзя раскрывать другой стороне совместного процесса, но вычисление должно выполняться над обоими защищёнными активами.
- 03Команда включает доверенную среду, но не проверяет измерения загрузки, выдачу ключей, обновления, журналы, производительность и безопасное поведение при сбое аттестации.
02 / Работа
Что делаем
- 01
Определим границу
Фиксируем защищаемые данные и модель, участников доверия, угрозы, допустимую инфраструктуру, требования к ключам и эксплуатационные ограничения.
- 02
Спроектируем среду
Выбираем изоляцию, доверенную загрузку, аттестацию, управление ключами, защищённые хранилища и маршрут ввода и вывода данных.
- 03
Проверим допуск
Связываем выдачу ключа с подтверждённой конфигурацией, проверяем обновление, сбой аттестации, аварийный режим и попытку запуска неподтверждённого образа.
- 04
Закрепим эксплуатацию
Настраиваем ротацию ключей, наблюдение без раскрытия содержимого, уязвимости платформы, повторную аттестацию, отзыв и восстановление.
03 / Результат
Что передаём
- Модель угроз и граница доверия для данных, модели, платформы и операторов.
- Архитектура изолированной обработки, аттестации, ключей и защищённых потоков.
- Проверки допуска образа, выдачи ключа, обновления, отказа и неподтверждённой среды.
- Эксплуатационные правила ротации, мониторинга, отзыва, реагирования и восстановления.
04 / Условия
Что важно до начала
Что понадобится от вашей команды
Нужны модель угроз, категории данных, схема вычисления, облачная или локальная платформа, образы и зависимости, ключи и их владельцы, требования к журналам, производительности, обновлению и аварийному восстановлению.
Границы работ
Конфиденциальные вычисления уменьшают определённые инфраструктурные риски, но не устраняют ошибки приложения, утечки через разрешённый вывод, уязвимости модели или неверную конфигурацию. Возможности зависят от конкретной платформы.
Заказная разработка
Можно спроектировать доверенную среду выполнения, проверку аттестации перед выдачей ключа, защищённую загрузку модели и данных, повторную аттестацию и управляемый отзыв.
05 / Перед началом
Что уточнить до проекта
Какой результат получит команда?
Состав результата определяется выбранным сценарием и фиксируется до начала работ. Для этой услуги возможны:
- Модель угроз и граница доверия для данных, модели, платформы и операторов.
- Архитектура изолированной обработки, аттестации, ключей и защищённых потоков.
- Проверки допуска образа, выдачи ключа, обновления, отказа и неподтверждённой среды.
- Эксплуатационные правила ротации, мониторинга, отзыва, реагирования и восстановления.
Что потребуется от вашей команды?
Нужны модель угроз, категории данных, схема вычисления, облачная или локальная платформа, образы и зависимости, ключи и их владельцы, требования к журналам, производительности, обновлению и аварийному восстановлению.
Какие есть ограничения?
Конфиденциальные вычисления уменьшают определённые инфраструктурные риски, но не устраняют ошибки приложения, утечки через разрешённый вывод, уязвимости модели или неверную конфигурацию. Возможности зависят от конкретной платформы.