
Услуга · Софт-Б
Red-team и стресс-тестирование ИИ-систем
Испытываем не только модель, но и весь рабочий маршрут — данные, инструкции, инструменты, интерфейс и реакцию команды.
Проверяем ИИ-сценарий в контролируемом контуре: пытаемся обойти защитные правила, вызвать нежелательное поведение, извлечь закрытые сведения или заставить систему выполнить действие вне замысла. Результаты превращаем в воспроизводимые тесты и план исправлений.
Начнём с задачи, данных и ограничений. Состав решения определим вместе.
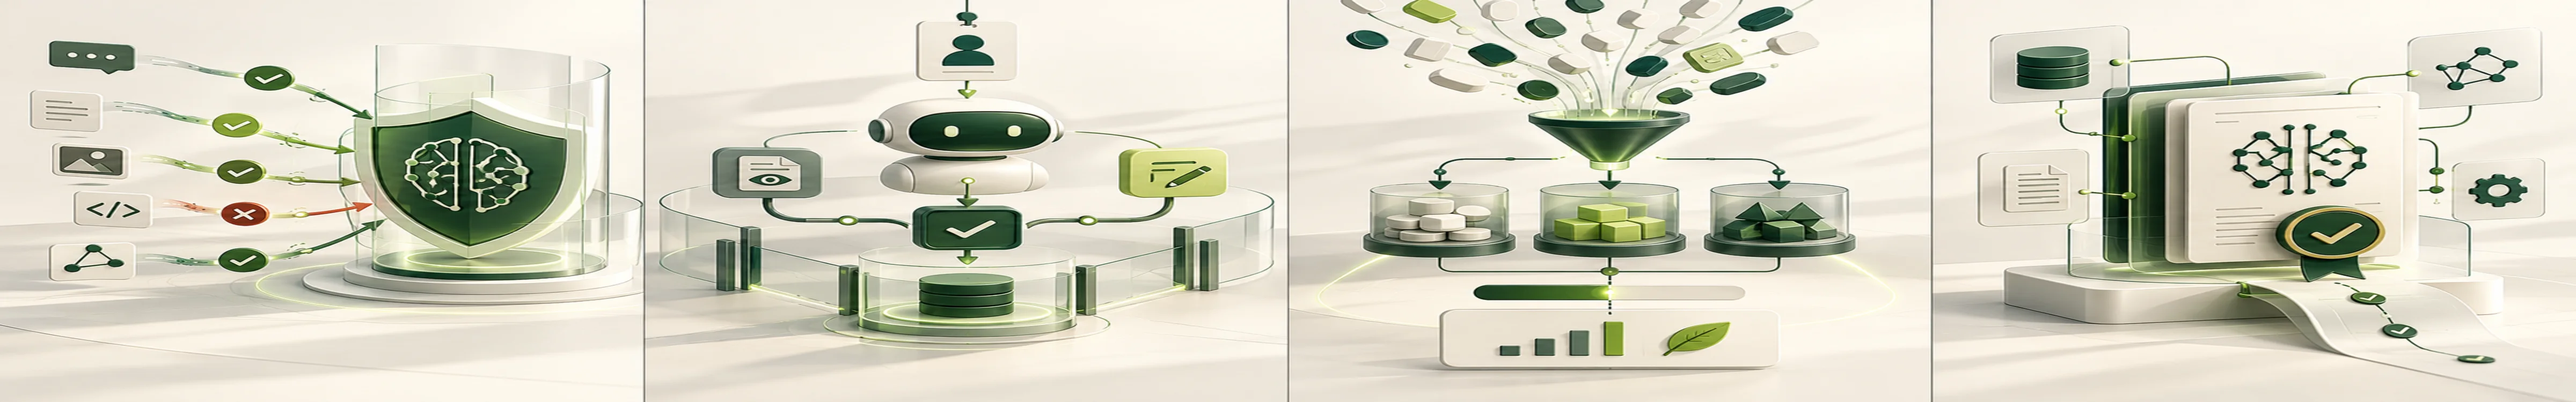
Испытание не затрагивает рабочий процесс.
Иллюстрация принципа работы, не результат проекта клиента.
Интерактивная схема · учебный пример
Как нежелательное поведение становится проверяемой находкой
Учебный сценарий: внешний документ пытается изменить правила агента и вызвать действие с повышенными правами.
Задать границы
Команда фиксирует разрешённые действия и безопасный тестовый контур.
Создать давление
Подготовленные запросы и документы пытаются изменить инструкции и расширить полномочия.
Разобрать защиту
Ответ, вызовы инструментов и журналы сопоставляются с ожидаемыми ограничениями.
Повторить тест
После исправления тот же сценарий запускается снова вместе с соседними проверками.
Контроль человека. Сценарий учебный; изображение и шаги не показывают результат проверки конкретной системы.
01 / Ситуации
Когда это нужно
- 01ИИ-система уже прошла обычную приёмку, но неизвестно, как она поведёт себя при настойчивом, неоднозначном или специально подготовленном запросе.
- 02Модель работает с документами, внешними источниками или инструментами, поэтому ошибка может затронуть данные и реальные действия.
- 03Перед запуском или существенным изменением нужны независимые сценарии проверки и доказательства того, что критичные ограничения работают.
02 / Работа
Что делаем
- 01
Определим поверхность проверки
Фиксируем назначение, архитектуру, данные, инструменты, роли, запрещённые исходы и безопасный тестовый контур.
- 02
Составим сценарии атак
Формируем набор попыток обхода правил, манипуляции контекстом, утечки данных, опасного контента и неразрешённых действий с учётом реального процесса.
- 03
Проведём испытания
Запускаем сценарии по утверждённой методике, сохраняем входы, ответы, следы действий и условия воспроизведения, не затрагивая рабочие данные.
- 04
Проверим исправления
Классифицируем находки по последствиям и воспроизводимости, согласуем меры и повторяем критичные тесты после изменений.
03 / Результат
Что передаём
- План red-team проверки с границами, ролями и правилами безопасного проведения.
- Библиотека сценариев и воспроизводимые свидетельства обнаруженного поведения.
- Реестр находок с приоритетом, последствиями, владельцами и рекомендуемыми мерами.
- Результаты повторного теста и остаточные ограничения перед решением о запуске.
04 / Условия
Что важно до начала
Что понадобится от вашей команды
Нужны описание сценария и архитектуры, допустимые и запрещённые действия, тестовые данные, роли, текущие защитные меры и владелец решения. Рабочие секреты и персональные данные в тестовый набор не включаются без отдельного основания.
Границы работ
Red-team проверка ограничена согласованными сценариями и временем, не доказывает отсутствие всех уязвимостей и не заменяет аудит инфраструктуры, мониторинг или оценку воздействия. Испытания не проводятся на рабочей системе без отдельного разрешения и защитных мер.
Заказная разработка
Критичные находки можно закрепить в автоматических регрессионных тестах, воротах релиза и правилах мониторинга, чтобы защита проверялась после каждого существенного изменения.
05 / Перед началом
Что уточнить до проекта
Какой результат получит команда?
Состав результата определяется выбранным сценарием и фиксируется до начала работ. Для этой услуги возможны:
- План red-team проверки с границами, ролями и правилами безопасного проведения.
- Библиотека сценариев и воспроизводимые свидетельства обнаруженного поведения.
- Реестр находок с приоритетом, последствиями, владельцами и рекомендуемыми мерами.
- Результаты повторного теста и остаточные ограничения перед решением о запуске.
Что потребуется от вашей команды?
Нужны описание сценария и архитектуры, допустимые и запрещённые действия, тестовые данные, роли, текущие защитные меры и владелец решения. Рабочие секреты и персональные данные в тестовый набор не включаются без отдельного основания.
Какие есть ограничения?
Red-team проверка ограничена согласованными сценариями и временем, не доказывает отсутствие всех уязвимостей и не заменяет аудит инфраструктуры, мониторинг или оценку воздействия. Испытания не проводятся на рабочей системе без отдельного разрешения и защитных мер.