
Услуга · Софт-Б
SBOM и риски программных зависимостей с ИИ
Понимайте, где действительно используется проблемный компонент: решение сопоставляет состав сборок, дерево зависимостей, уязвимости, бизнес-критичность и подтверждённое исправление.
Формируем проверяемый состав программных компонентов и связываем версии, зависимости, уязвимости, лицензии, достижимость, владельцев продуктов и планы обновления — от сборки до эксплуатации.
Начнём с задачи, данных и ограничений. Состав решения определим вместе.
Затронутый продукт определён.
Иллюстрация принципа работы, не результат проекта клиента.
Интерактивная схема · учебный пример
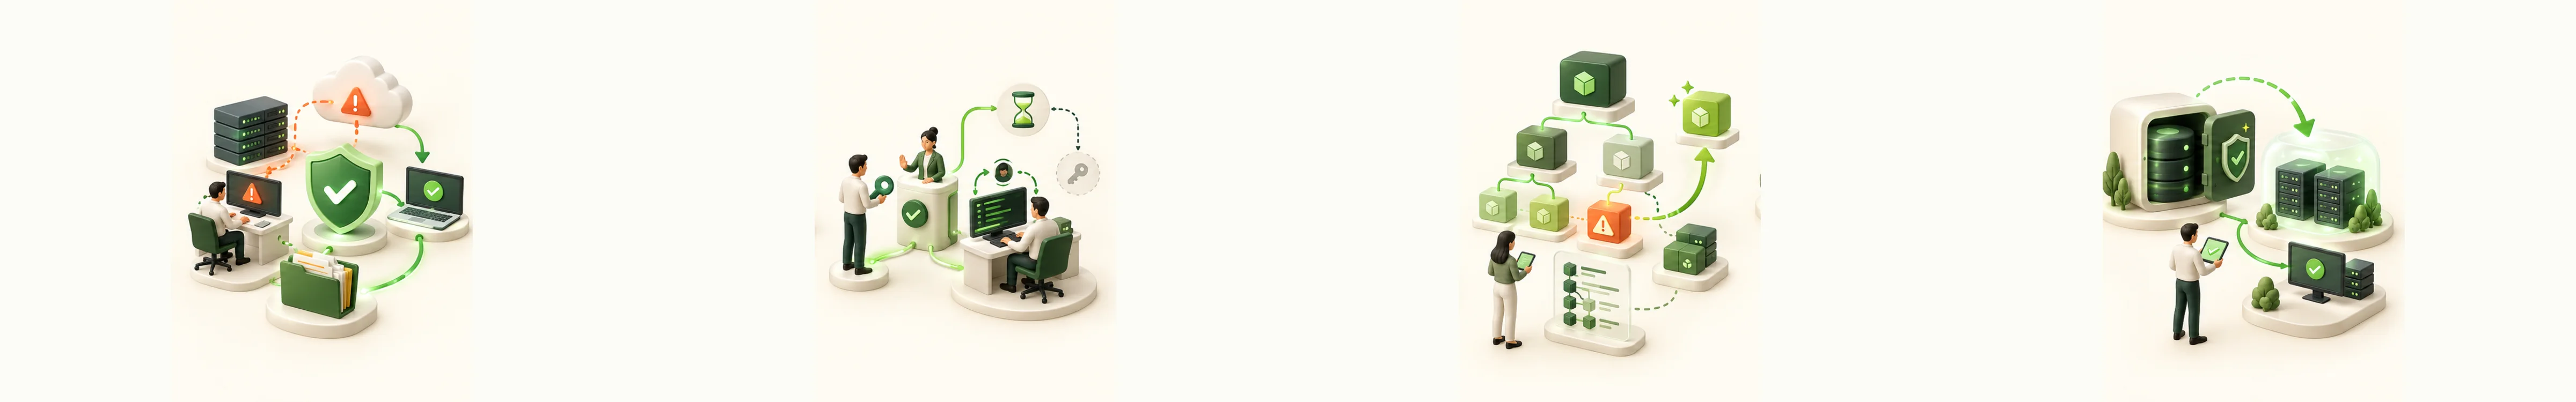
Как компонент проходит от находки до подтверждённого обновления
Учебный сценарий показывает поиск уязвимой транзитивной зависимости, оценку реального контекста и повторную проверку сборки.
Найти компонент
Находка сопоставляется с точной версией в дереве зависимости конкретной сборки.
Проверить контекст
Команда оценивает достижимость, среду, критичность и доступное исправление.
Провести обновление
Владелец меняет зависимость через обычный процесс тестирования и релиза.
Обновить доказательства
Повторный анализ формирует новый SBOM и закрывает находку по фактическому артефакту.
Контроль человека. Компоненты условны; демонстрация не сканирует код и не изменяет реальные программные продукты.
01 / Ситуации
Когда это нужно
- 01После сообщения об уязвимой библиотеке команда не может быстро определить, в каких продуктах, версиях и средах она присутствует.
- 02Состав ПО формируется разными инструментами, содержит дубли и не связан с владельцами, релизами, лицензиями и фактической эксплуатацией.
- 03Обновление зависимости откладывается без понятной оценки достижимости, компенсационных мер, исключения и контрольной даты.
02 / Работа
Что делаем
- 01
Соберём состав
Объединяем компоненты из репозиториев, сборок, образов и поставок, нормализуем идентификаторы, версии и отношения зависимостей.
- 02
Свяжем с продуктом
Сопоставляем SBOM с релизом, средой, владельцем, критичностью сервиса, данными и внешними обязательствами.
- 03
Оценим риск
Находки проверяются по версии, экспозиции, достижимости, наличию исправления, лицензии и возможным компенсирующим мерам.
- 04
Подтвердим изменение
План обновления проходит тестирование и релиз, а новая сборка и повторная проверка подтверждают устранение или принятое исключение.
03 / Результат
Что передаём
- Нормализованный SBOM и дерево прямых и транзитивных зависимостей.
- Связь компонентов с продуктами, версиями, средами и владельцами.
- Приоритизированная очередь уязвимостей и лицензионных рисков.
- Планы обновления, исключения и доказательства повторной проверки.
04 / Условия
Что важно до начала
Что понадобится от вашей команды
Нужны репозитории и lock-файлы, конвейеры сборки, контейнеры и артефакты, версии продуктов, среды, реестр сервисов, владельцы, результаты анализаторов, лицензии, релизы, исключения и история обновлений.
Границы работ
Наличие компонента или сообщения об уязвимости не доказывает эксплуатацию риска. Система не меняет зависимости, не принимает лицензионное решение и не выпускает релиз автоматически.
Заказная разработка
Можно связать SCA, репозитории, CI/CD, реестр образов, CMDB и управление изменениями. ИИ помогает нормализовать компоненты и объяснять связи, а правила сборки остаются воспроизводимыми.
05 / Перед началом
Что уточнить до проекта
Какой результат получит команда?
Состав результата определяется выбранным сценарием и фиксируется до начала работ. Для этой услуги возможны:
- Нормализованный SBOM и дерево прямых и транзитивных зависимостей.
- Связь компонентов с продуктами, версиями, средами и владельцами.
- Приоритизированная очередь уязвимостей и лицензионных рисков.
- Планы обновления, исключения и доказательства повторной проверки.
Что потребуется от вашей команды?
Нужны репозитории и lock-файлы, конвейеры сборки, контейнеры и артефакты, версии продуктов, среды, реестр сервисов, владельцы, результаты анализаторов, лицензии, релизы, исключения и история обновлений.
Какие есть ограничения?
Наличие компонента или сообщения об уязвимости не доказывает эксплуатацию риска. Система не меняет зависимости, не принимает лицензионное решение и не выпускает релиз автоматически.