
Услуга · Софт-Б
Управление памятью и контекстом ИИ-агентов
Память агента становится управляемой, когда каждая запись имеет назначение, происхождение, владельца, срок и проверяемый путь исправления.
Определяем, что агент вправе запоминать между шагами и сессиями, откуда сведения поступили, кому доступны, когда устаревают и как исправляются или удаляются. Недоверенный ввод не становится долговременным фактом автоматически.
Начнём с задачи, данных и ограничений. Состав решения определим вместе.
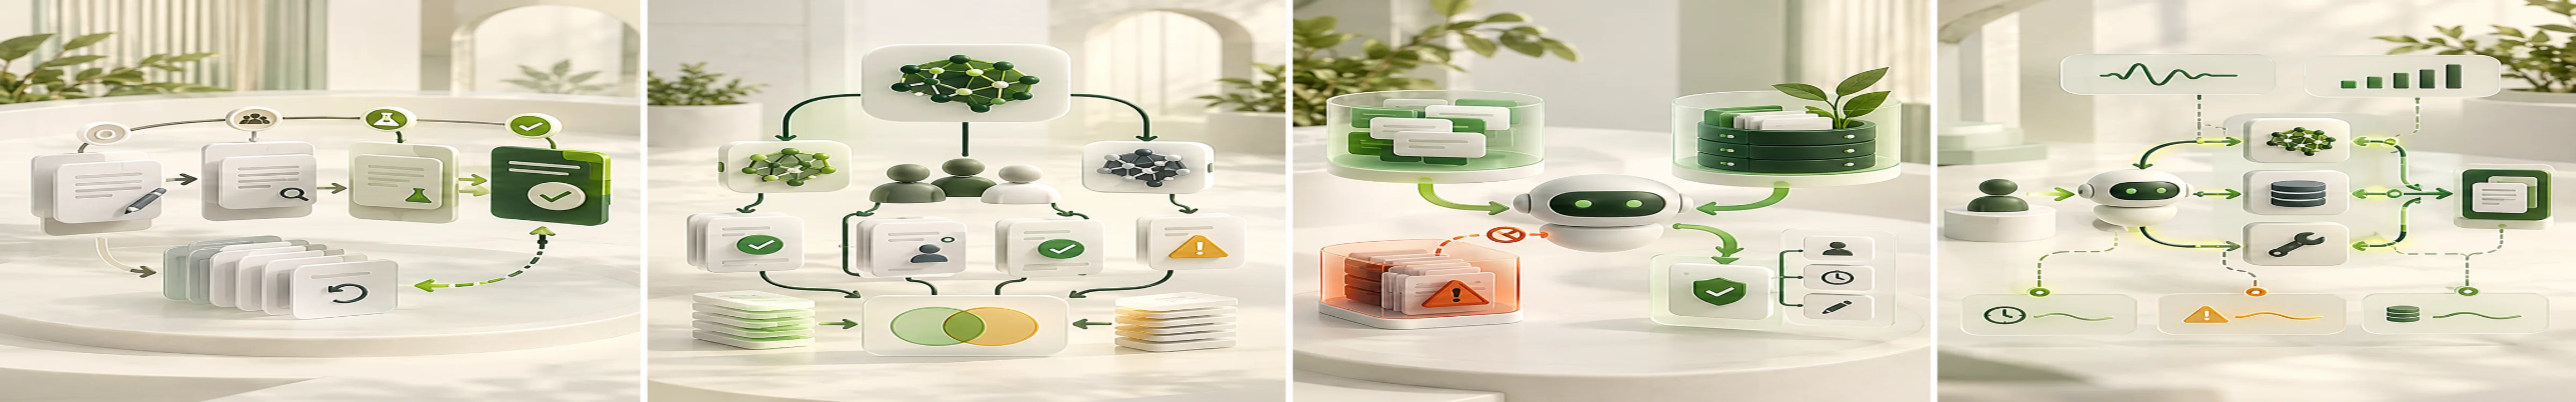
Недоверенный ввод распознан.
Иллюстрация принципа работы, не результат проекта клиента.
Интерактивная схема · учебный пример
Как сомнительная запись не становится долговременным фактом
Учебный сценарий: внешний документ содержит утверждение, которое агент пытается сохранить для будущих задач.
Определить источник
Запись получает происхождение, инициатора и уровень доверия.
Проверить назначение
Система определяет, нужно ли сохранять сведения и в каком минимальном виде.
Отправить в карантин
Неподтверждённое утверждение не попадает в рабочую память и направляется владельцу.
Закрыть жизненный цикл
Решение, срок и последующее удаление фиксируются в журнале.
Контроль человека. Сценарий условный; демонстрация не хранит пользовательские данные.
01 / Ситуации
Когда это нужно
- 01Агент сохраняет предпочтения, промежуточные выводы, резюме диалогов или результаты инструментов и использует их в будущих задачах.
- 02Ошибочное либо специально подготовленное сообщение попадает в память и продолжает влиять на ответы после завершения исходной сессии.
- 03Пользователь не понимает, что сохранено, не может исправить запись, а общая память создаёт риск переноса данных между клиентами, ролями или процессами.
02 / Работа
Что делаем
- 01
Картируем память
Разделяем краткий контекст, резюме, профили, факты, векторные записи, кэш и состояние задач; фиксируем назначение и границы каждой категории.
- 02
Зададим запись
Определяем доверенные источники, подтверждение, происхождение, минимальный состав, область доступа, срок, запрет записи и обработку сомнительного содержимого.
- 03
Управляем использованием
Проверяем права при чтении, отделяем факт от предположения, учитываем свежесть и конфликт версий, ограничиваем передачу памяти другим агентам и инструментам.
- 04
Обеспечим контроль
Настраиваем просмотр, исправление, удаление, истечение срока, журнал изменений, очистку после инцидента и тесты на перенос данных между контурами.
03 / Результат
Что передаём
- Карта типов памяти, назначений, источников, владельцев и потребителей.
- Правила записи, подтверждения, доступа, срока хранения и запрещённого содержимого.
- Механизмы исправления, удаления, карантина, истечения срока и разрешения конфликтов.
- Проверочные сценарии утечки, отравления памяти и переноса данных между ролями.
04 / Условия
Что важно до начала
Что понадобится от вашей команды
Нужны архитектура агента, хранилища и схемы памяти, источники, роли, сценарии повторного использования, сроки хранения, правила удаления, журналы и примеры ошибочных записей.
Границы работ
Память не становится достоверной из-за повторного использования. Минимизация хранения предпочтительнее накопления контекста без цели. Правовые основания, сроки и права пользователей определяются для конкретных данных и процесса.
Заказная разработка
Можно реализовать раздельные хранилища по клиентам и задачам, метаданные происхождения и доверия, подтверждение записи, TTL, интерфейс исправления и карантин после подозрительного ввода.
05 / Перед началом
Что уточнить до проекта
Какой результат получит команда?
Состав результата определяется выбранным сценарием и фиксируется до начала работ. Для этой услуги возможны:
- Карта типов памяти, назначений, источников, владельцев и потребителей.
- Правила записи, подтверждения, доступа, срока хранения и запрещённого содержимого.
- Механизмы исправления, удаления, карантина, истечения срока и разрешения конфликтов.
- Проверочные сценарии утечки, отравления памяти и переноса данных между ролями.
Что потребуется от вашей команды?
Нужны архитектура агента, хранилища и схемы памяти, источники, роли, сценарии повторного использования, сроки хранения, правила удаления, журналы и примеры ошибочных записей.
Какие есть ограничения?
Память не становится достоверной из-за повторного использования. Минимизация хранения предпочтительнее накопления контекста без цели. Правовые основания, сроки и права пользователей определяются для конкретных данных и процесса.