
Услуга · Софт-Б
Управление полномочиями и лимитами ИИ-агентов
Агент получает не абстрактный доступ, а ровно те данные и действия, которые нужны для конкретной задачи и срока.
Проектируем идентичность агента, минимальные права, границы делегирования, лимиты действий и точки подтверждения человеком. Каждое значимое действие связывается с инициатором, основанием и журналом, а доступ можно быстро отозвать.
Начнём с задачи, данных и ограничений. Состав решения определим вместе.
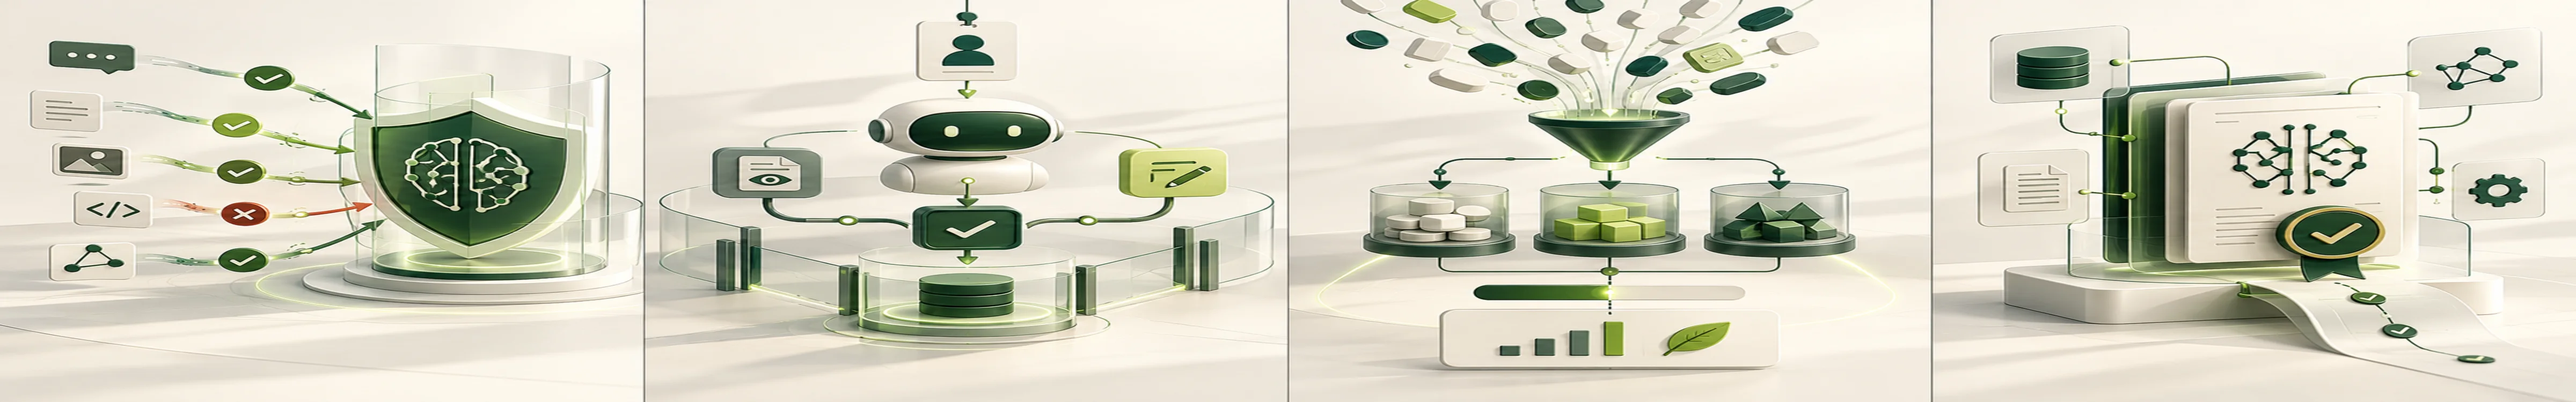
Источник полномочия видим.
Иллюстрация принципа работы, не результат проекта клиента.
Интерактивная схема · учебный пример
Как агент проходит контроль перед значимым действием
Учебный сценарий: агент готовит изменение в учётной системе, но операция выходит за его самостоятельный лимит.
Связать инициатора
Запрос получает идентичность пользователя, агента и срок делегирования.
Проверить действие
Политика сопоставляет инструмент, объект, операцию и допустимую область данных.
Сверить лимит
Сумма и последствия сравниваются с порогом самостоятельного действия.
Зафиксировать исход
Решение человека и результат операции записываются с версией политики.
Контроль человека. Данные условны; демонстрация не выполняет операции и не предоставляет агенту реальные права.
01 / Ситуации
Когда это нужно
- 01ИИ-агент обращается к CRM, почте, файлам, платёжным или учётным системам от имени сотрудника или сервисной роли.
- 02Команда не может однозначно ответить, какие действия агент выполнит сам, что потребует подтверждения и где проходит денежный или операционный лимит.
- 03Несколько агентов передают задачи друг другу, а исходное полномочие человека и цепочка ответственности теряются.
02 / Работа
Что делаем
- 01
Картируем действия
Описываем инструменты, данные, чтение и запись, последствия, инициатора, владельца процесса и допустимый срок делегирования.
- 02
Задаём полномочия
Разделяем сервисные идентичности, назначаем минимальные права, область данных, лимиты суммы и частоты, а также запрещённые комбинации действий.
- 03
Встраиваем подтверждения
Определяем риск-ориентированные точки согласования человеком, правила остановки, повторной авторизации и безопасного поведения при неопределённости.
- 04
Настраиваем контроль
Связываем каждое действие с пользователем, намерением, версией политики и результатом; проверяем отзыв доступа, исключения и расследование спорной операции.
03 / Результат
Что передаём
- Матрица агентов, инструментов, данных, действий и ответственных владельцев.
- Политика минимальных прав, делегирования, лимитов и разделения обязанностей.
- Схема подтверждений, остановки, отзыва доступа и обработки исключений.
- Требования к журналированию, атрибуции действий и регулярной проверке полномочий.
04 / Условия
Что важно до начала
Что понадобится от вашей команды
Нужны перечень агентов и инструментов, архитектура идентификации, роли пользователей, бизнес-правила, критичные действия, денежные и частотные лимиты, журналы и владельцы систем.
Границы работ
Политика полномочий не устраняет ошибки модели и не делает критичное действие безопасным сама по себе. Реализация зависит от возможностей подключённых систем, а окончательные права и пороги утверждают их владельцы и служба безопасности.
Заказная разработка
Можно реализовать отдельные сервисные учётные записи, краткоживущие полномочия, проверку политики перед вызовом инструмента, подтверждение человеком и неизменяемый журнал действий.
05 / Перед началом
Что уточнить до проекта
Какой результат получит команда?
Состав результата определяется выбранным сценарием и фиксируется до начала работ. Для этой услуги возможны:
- Матрица агентов, инструментов, данных, действий и ответственных владельцев.
- Политика минимальных прав, делегирования, лимитов и разделения обязанностей.
- Схема подтверждений, остановки, отзыва доступа и обработки исключений.
- Требования к журналированию, атрибуции действий и регулярной проверке полномочий.
Что потребуется от вашей команды?
Нужны перечень агентов и инструментов, архитектура идентификации, роли пользователей, бизнес-правила, критичные действия, денежные и частотные лимиты, журналы и владельцы систем.
Какие есть ограничения?
Политика полномочий не устраняет ошибки модели и не делает критичное действие безопасным сама по себе. Реализация зависит от возможностей подключённых систем, а окончательные права и пороги утверждают их владельцы и служба безопасности.