
Услуга · Софт-Б
Управление уязвимостями и исправлениями с ИИ
Управляйте не списком CVE, а фактическим риском: система связывает уязвимость с активом и бизнес-контекстом, объясняет приоритет и контролирует исправление до повторной проверки.
Объединяем результаты сканирования, активы, экспозицию, бизнес-критичность, доступные исправления и исключения, чтобы назначать владельцев и подтверждать устранение повторной проверкой.
Начнём с задачи, данных и ограничений. Состав решения определим вместе.
Контекст подтверждён.
Иллюстрация принципа работы, не результат проекта клиента.
Интерактивная схема · учебный пример
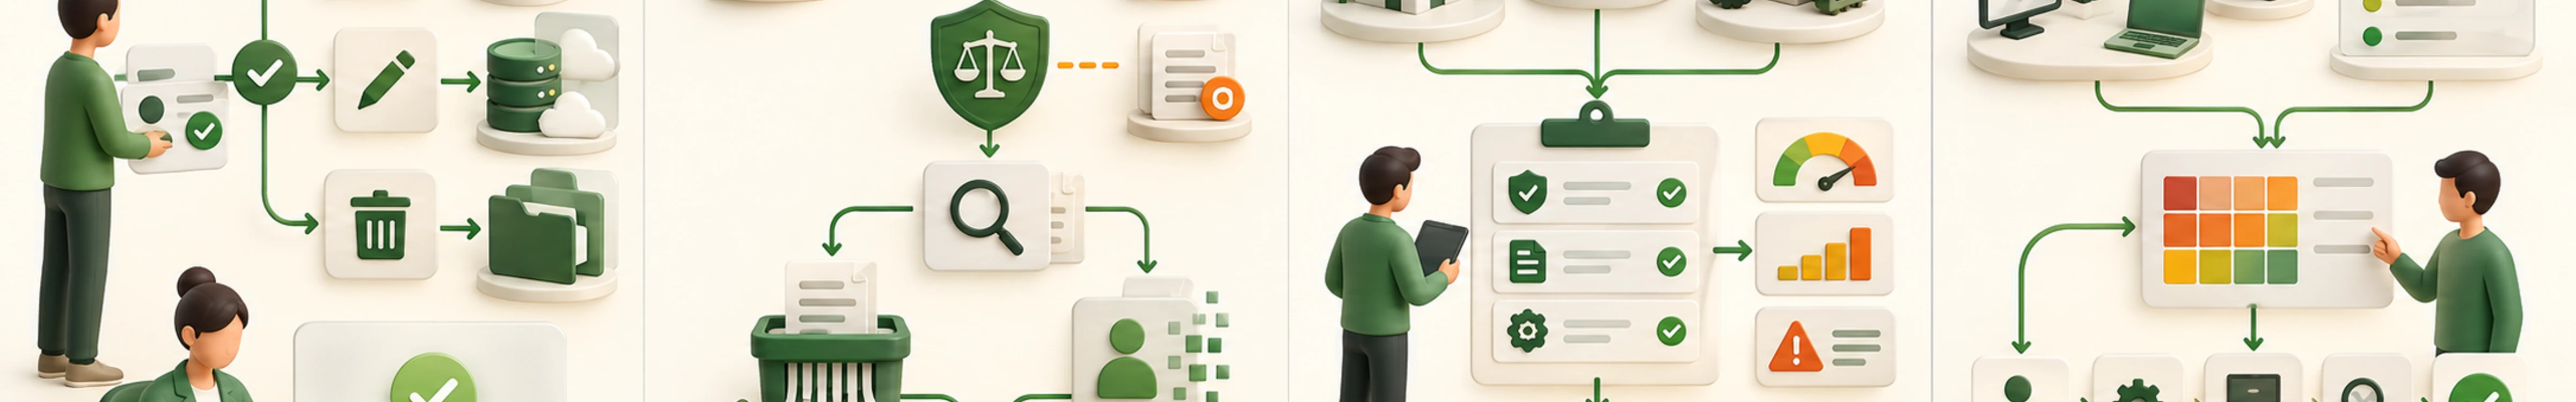
Как находка превращается в подтверждённое исправление
Учебный сценарий показывает проверку применимости, бизнес-приоритета, изменения и повторного сканирования.
Связать актив
Находка сопоставляется с рабочим сервером, владельцем и внешней доступностью.
Оценить приоритет
Эксплуатация и критический сервис повышают срочность относительно базового балла.
Выполнить изменение
Команда планирует патч, тест и откат в согласованном окне.
Повторно проверить
Сканирование подтверждает устранение на фактическом активе.
Контроль человека. Находка условна; демонстрация не сканирует системы, не устанавливает патчи и не принимает риск.
01 / Ситуации
Когда это нужно
- 01Сканеры создают тысячи находок без подтверждённого владельца актива, внешней доступности и влияния на критический процесс.
- 02Высокий технический рейтинг вытесняет реально эксплуатируемые или открытые наружу проблемы с более низкой базовой оценкой.
- 03Задача помечена выполненной после установки патча, но повторное сканирование, компенсирующая мера и срок исключения не контролируются.
02 / Работа
Что делаем
- 01
Соберём контекст
Связываем находки с активами, версиями, владельцами, экспозицией, данными, сервисами и критичностью.
- 02
Определим приоритет
Учитываем применимость, эксплуатацию, доступность исправления, последствия, компенсирующие меры и зависимые системы.
- 03
Организуем исправление
Назначаем владельца, действие, окно изменения, тест, откат или формально согласованное исключение со сроком.
- 04
Подтвердим закрытие
Повторная проверка подтверждает состояние; остаточный риск и просроченные исключения возвращаются в контроль.
03 / Результат
Что передаём
- Нормализованный реестр находок и затронутых активов.
- Объяснимая приоритизация по техническому и бизнес-контексту.
- План исправлений, изменений и контролируемых исключений.
- Доказательства повторной проверки и актуальный остаточный риск.
04 / Условия
Что важно до начала
Что понадобится от вашей команды
Нужны результаты сканеров и тестов, инвентарь активов, версии и зависимости, владельцы, сетевой контекст, критичность сервисов, данные, угрозы, патчи, изменения, исключения и результаты повторных проверок.
Границы работ
Система не гарантирует отсутствие уязвимостей и не устанавливает патчи без согласованного процесса изменений. Приоритет, исключение и принятие риска подтверждают специалисты.
Заказная разработка
Можно связать сканеры, CMDB, облака, репозитории, ITSM и управление изменениями; дубли находок и повторные проверки сохраняют прослеживаемость.
05 / Перед началом
Что уточнить до проекта
Какой результат получит команда?
Состав результата определяется выбранным сценарием и фиксируется до начала работ. Для этой услуги возможны:
- Нормализованный реестр находок и затронутых активов.
- Объяснимая приоритизация по техническому и бизнес-контексту.
- План исправлений, изменений и контролируемых исключений.
- Доказательства повторной проверки и актуальный остаточный риск.
Что потребуется от вашей команды?
Нужны результаты сканеров и тестов, инвентарь активов, версии и зависимости, владельцы, сетевой контекст, критичность сервисов, данные, угрозы, патчи, изменения, исключения и результаты повторных проверок.
Какие есть ограничения?
Система не гарантирует отсутствие уязвимостей и не устанавливает патчи без согласованного процесса изменений. Приоритет, исключение и принятие риска подтверждают специалисты.