
Услуга · Софт-Б
Управление внешней поверхностью атаки с ИИ
Посмотрите на компанию снаружи раньше злоумышленника: какие активы действительно видны, кому они принадлежат, почему появились и что нужно проверить, ограничить или вывести из эксплуатации.
Обнаруживаем доступные из интернета домены, адреса, облачные ресурсы и сервисы, подтверждаем принадлежность и владельца, объясняем экспозицию и направляем неизвестные или рискованные активы на контролируемое исправление.
Начнём с задачи, данных и ограничений. Состав решения определим вместе.
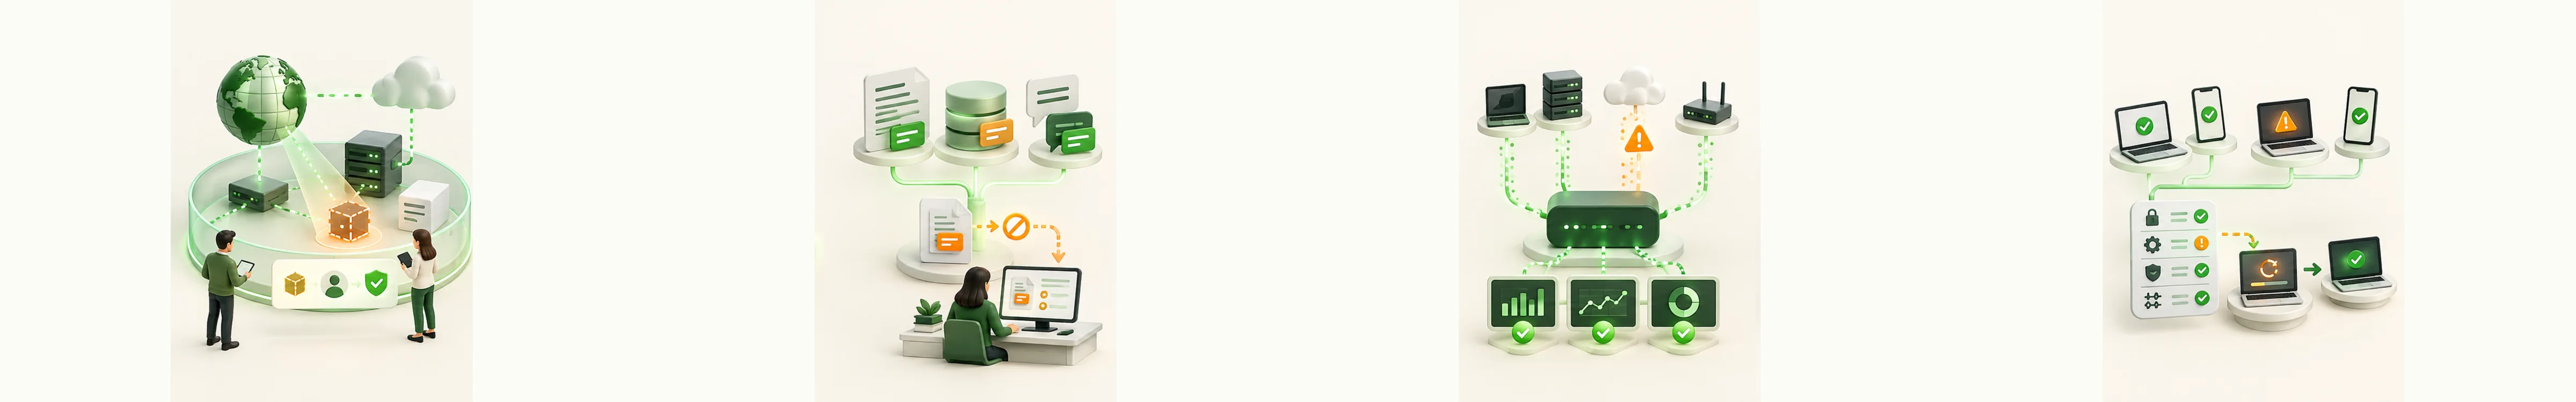
Находка готова к проверке.
Иллюстрация принципа работы, не результат проекта клиента.
Интерактивная схема · учебный пример
Как неизвестный внешний сервис получает владельца и решение
Учебный сценарий показывает обнаружение актива, проверку принадлежности, оценку экспозиции и подтверждение закрытия.
Обнаружить актив
Внешнее наблюдение связывает домен, адрес, сертификат и доступный сервис.
Найти владельца
Признаки сопоставляются с облаком, поставщиком, продуктом и историей проекта.
Оценить воздействие
Команда проверяет назначение, публичность, версию и допустимую экспозицию.
Проверить закрытие
Повторное наблюдение подтверждает ограничение доступа или вывод сервиса.
Контроль человека. Активы условны; демонстрация не выполняет сетевое сканирование и не изменяет реальные сервисы.
01 / Ситуации
Когда это нужно
- 01Домены, тестовые среды и облачные сервисы создаются разными командами и поставщиками, поэтому общий внешний периметр неизвестен.
- 02Сканирование находит адрес или сертификат, но без связи с владельцем, бизнес-сервисом и допустимой экспозицией сигнал остаётся без действия.
- 03Забытый актив продолжает работать после проекта, использует устаревшее ПО или раскрывает интерфейс, которого нет во внутреннем реестре.
02 / Работа
Что делаем
- 01
Соберём наблюдение
Объединяем домены, DNS, сертификаты, адреса, облачные признаки и доступные сервисы из разрешённых внешних наблюдений.
- 02
Подтвердим принадлежность
Сопоставляем находку с организацией, продуктом, поставщиком, владельцем, внутренним реестром и ожидаемым назначением.
- 03
Оценим экспозицию
Проверяем доступность, технологию, срок, известные риски, чувствительность сервиса и возможную цепочку воздействия.
- 04
Закроем пробел
Владелец подтверждает исправление, ограничение или вывод, а повторное наблюдение фиксирует фактическое изменение внешней поверхности.
03 / Результат
Что передаём
- Актуальная карта внешних активов и наблюдаемых связей.
- Подтверждённые владельцы, назначение и статус принадлежности.
- Очередь неизвестных активов и рискованной экспозиции с контекстом.
- Доказательства исправления, вывода и повторной внешней проверки.
04 / Условия
Что важно до начала
Что понадобится от вашей команды
Нужны известные домены и бренды, диапазоны адресов, облачные организации, реестр сервисов и поставщиков, сертификаты, владельцы, допустимые внешние интерфейсы, история проектов, исключения и порядок проверки принадлежности.
Границы работ
Внешнее совпадение не доказывает принадлежность или уязвимость. Система не сканирует агрессивно, не отключает сервис и не предъявляет требования третьей стороне автоматически; вывод подтверждают уполномоченные специалисты.
Заказная разработка
Можно связать внешнее наблюдение, DNS и сертификаты с CMDB, облачными реестрами и сервис-деском. ИИ помогает сопоставлять неоднозначные признаки и готовить проверяемые гипотезы.
05 / Перед началом
Что уточнить до проекта
Какой результат получит команда?
Состав результата определяется выбранным сценарием и фиксируется до начала работ. Для этой услуги возможны:
- Актуальная карта внешних активов и наблюдаемых связей.
- Подтверждённые владельцы, назначение и статус принадлежности.
- Очередь неизвестных активов и рискованной экспозиции с контекстом.
- Доказательства исправления, вывода и повторной внешней проверки.
Что потребуется от вашей команды?
Нужны известные домены и бренды, диапазоны адресов, облачные организации, реестр сервисов и поставщиков, сертификаты, владельцы, допустимые внешние интерфейсы, история проектов, исключения и порядок проверки принадлежности.
Какие есть ограничения?
Внешнее совпадение не доказывает принадлежность или уязвимость. Система не сканирует агрессивно, не отключает сервис и не предъявляет требования третьей стороне автоматически; вывод подтверждают уполномоченные специалисты.