
Услуга · Софт-Б
Защита от извлечения модели, инструкций и закрытого контекста
Один запрос может выглядеть безобидно, а тысячи согласованных запросов — восстанавливать поведение модели, секретную инструкцию или фрагменты закрытого контекста. Защита должна видеть последовательность, а не только отдельное сообщение.
Снижаем риск систематического извлечения параметров поведения, системных инструкций и закрытых данных через публичный или внутренний ИИ-сервис: моделируем злоупотребление, ограничиваем сигнал и выстраиваем обнаружение.
Начнём с задачи, данных и ограничений. Состав решения определим вместе.
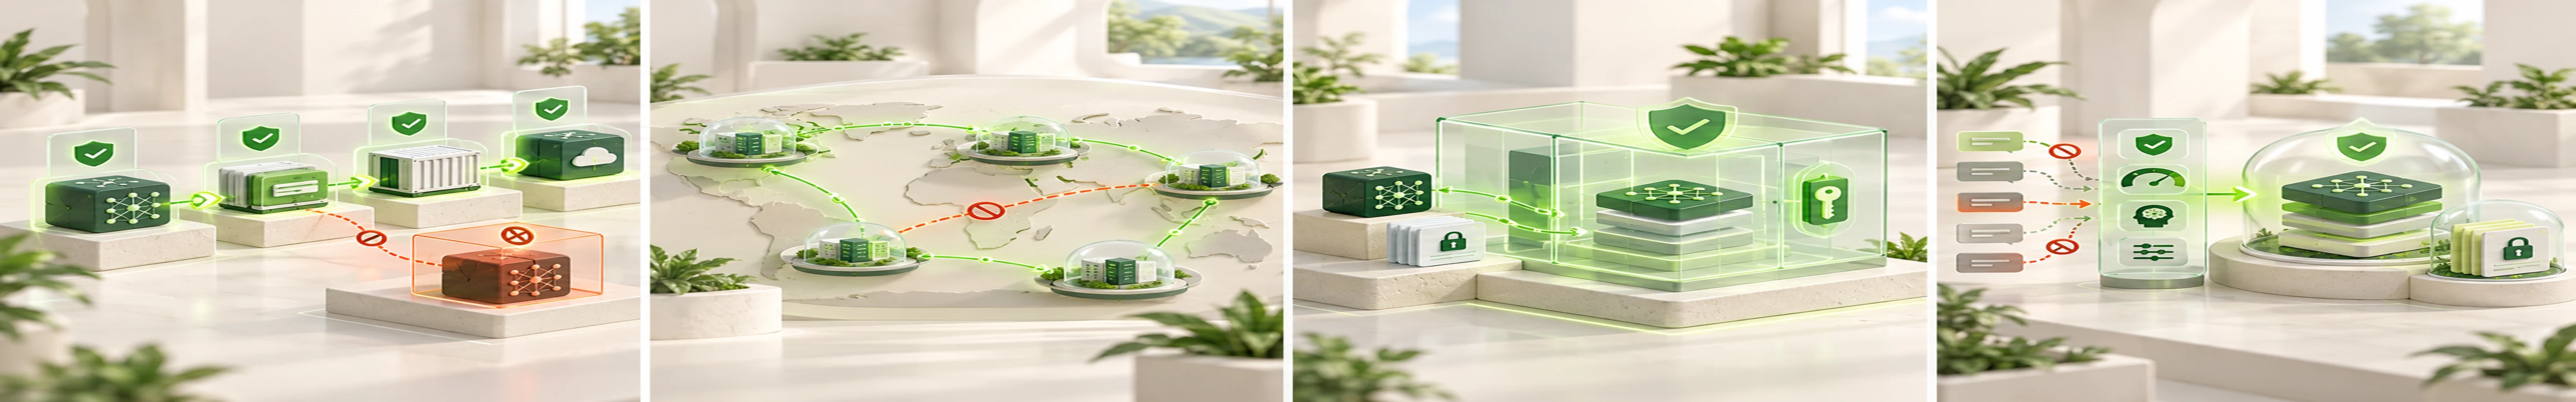
Частичные утечки стали измеримыми.
Иллюстрация принципа работы, не результат проекта клиента.
Интерактивная схема · учебный пример
Как серия обычных запросов становится заметной
Учебный сценарий: запросы распределены между аккаунтами, но последовательно покрывают внутреннюю инструкцию и повторяют один шаблон извлечения.
Определить раскрытие
Для каждого ответа оценивается лишний сигнал о защищаемом активе.
Связать события
Похожие последовательности объединяются по поведению, а не только по аккаунту.
Ограничить сигнал
Подробность ответа и частота адаптируются, закрытый контекст остаётся изолированным.
Эскалировать и обновить
Событие передаётся на проверку, доказательства сохраняются, правила дополняются новым шаблоном.
Контроль человека. Запросы и детектирование условны; демонстрация не гарантирует предотвращение реальной атаки.
01 / Ситуации
Когда это нужно
- 01ИИ-сервис доступен большому числу пользователей или партнёров, но лимиты учитывают только нагрузку и не различают обычную работу и систематическое зондирование.
- 02Ответы раскрывают подробные вероятности, внутренние рассуждения, повторяемые фрагменты инструкции или закрытых документов, упрощая восстановление защищаемого актива.
- 03Попытки распределяются между аккаунтами, ключами и формулировками, а события не связываются в поведенческий профиль и расследование.
02 / Работа
Что делаем
- 01
Определим актив
Фиксируем, что защищаем: поведение модели, системную инструкцию, данные RAG, параметры, результаты инструментов или коммерческую логику.
- 02
Смоделируем извлечение
Проверяем повторное зондирование, вариации запросов, распределённые аккаунты, запросы на повтор контекста, подробные оценки и накопление частичных ответов.
- 03
Сократим сигнал
Минимизируем лишний вывод, разделяем контекст, ограничиваем частоту и глубину, вводим адаптивные пороги, подтверждение и безопасные ответы.
- 04
Настроим обнаружение
Связываем события по поведению, наблюдаем охват и новизну запросов, эскалируем подозрительные кампании, сохраняем доказательства и обновляем меры.
03 / Результат
Что передаём
- Карта защищаемых активов, каналов утечки, злоумышленников и допустимого раскрытия.
- Набор сценариев извлечения модели, инструкции и закрытого контекста.
- Меры минимизации вывода, сегментации, ограничений, подтверждения и безопасного отказа.
- Поведенческие сигналы, правила связывания событий, расследования и регулярной адаптации защиты.
04 / Условия
Что важно до начала
Что понадобится от вашей команды
Нужны архитектура сервиса, защищаемые инструкции и данные без их публикации, типы пользователей и ключей, лимиты, обезличенные журналы запросов и ответов, схемы RAG и инструментов, известные сценарии злоупотребления.
Границы работ
Абсолютной защиты от извлечения не существует. Меры снижают доступный сигнал и стоимость атаки, но требуют постоянного наблюдения и пересмотра; ограничения не должны необоснованно блокировать нормальных пользователей.
Заказная разработка
Можно внедрить поведенческое обнаружение зондирования, адаптивные лимиты, минимизацию раскрытия, изоляцию контекста, связывание событий и маршрут расследования.
05 / Перед началом
Что уточнить до проекта
Какой результат получит команда?
Состав результата определяется выбранным сценарием и фиксируется до начала работ. Для этой услуги возможны:
- Карта защищаемых активов, каналов утечки, злоумышленников и допустимого раскрытия.
- Набор сценариев извлечения модели, инструкции и закрытого контекста.
- Меры минимизации вывода, сегментации, ограничений, подтверждения и безопасного отказа.
- Поведенческие сигналы, правила связывания событий, расследования и регулярной адаптации защиты.
Что потребуется от вашей команды?
Нужны архитектура сервиса, защищаемые инструкции и данные без их публикации, типы пользователей и ключей, лимиты, обезличенные журналы запросов и ответов, схемы RAG и инструментов, известные сценарии злоупотребления.
Какие есть ограничения?
Абсолютной защиты от извлечения не существует. Меры снижают доступный сигнал и стоимость атаки, но требуют постоянного наблюдения и пересмотра; ограничения не должны необоснованно блокировать нормальных пользователей.